Wer aufräumt, fängt meistens dort an, wo die Unordnung sichtbar ist. Beim Digitalen sind das die 28.000 Fotos auf dem Smartphone und der Ordner mit dem Namen Diverses. Beides ist unangenehm und beides ist harmlos. Die tatsächlich riskanten Stellen liegen woanders: bei dem einen Passwort, das für sieben Dienste gleichzeitig gilt, bei den Urlaubsfotos, die ausschließlich auf einem Gerät existieren, und bei den Zugängen, die im Ernstfall niemand außer Ihnen kennt. Digitale Ordnung heißt deshalb weniger sortieren als absichern, und sie hat eine klare Reihenfolge.
Das E-Mail-Konto ist der Generalschlüssel
Fast jeder Onlinedienst setzt Passwörter über die hinterlegte E-Mail-Adresse zurück. Wer Zugriff auf das Postfach hat, kommt damit auch an den Shop, das Cloudkonto, das soziale Netzwerk und im ungünstigsten Fall an Dienste mit Zahlungsdaten. Das Postfach ist also nicht ein Konto unter vielen, sondern die Tür zu allen anderen.
Genau dort beginnt jede sinnvolle Absicherung. Das E-Mail-Konto bekommt ein eigenes, langes Passwort, das an keiner anderen Stelle verwendet wird, und zusätzlich eine Zwei-Faktor-Authentisierung. Erst danach lohnt es sich, weiterzugehen. Wer mit dem Streamingdienst anfängt, sichert das Fenster und lässt die Haustür offen.
Ein zweiter Punkt betrifft die Wiederherstellungsoptionen. Prüfen Sie, welche Telefonnummer und welche Ersatzadresse in Ihrem Postfach hinterlegt sind. In vielen Konten steht dort noch eine Nummer von vor zwei Umzügen oder die Adresse eines Anbieters, den es nicht mehr gibt. Im Ernstfall entscheidet dieser Eintrag darüber, ob Sie wieder hineinkommen.
Passwörter regelmäßig wechseln war gestern
Die verbreitetste Sicherheitsregel ist inzwischen widerlegt. Das Bundesamt für Sicherheit in der Informationstechnik rät ausdrücklich vom pauschalen turnusmäßigen Passwortwechsel ab, weil er in der Praxis das Gegenteil bewirkt: Wer alle drei Monate ein neues Passwort erfinden muss, hängt eine Ziffer an das alte an oder wählt eine vorhersehbare Variante.
An die Stelle des Wechselrhythmus treten zwei andere Kriterien. Erstens Länge: Eine Passphrase aus mehreren zusammenhanglosen Wörtern ist stärker und leichter zu merken als acht Zeichen mit Sonderzeichenzwang. Zweitens Einzigartigkeit: Für jedes Konto ein eigenes Passwort, damit ein Datenleck bei einem Anbieter nicht sämtliche anderen Zugänge öffnet.
Gewechselt wird anlassbezogen. Nämlich dann, wenn ein Dienst ein Datenleck meldet, wenn ein Passwort auf einem fremden Gerät eingegeben wurde oder wenn ein Verdacht besteht. Ansonsten schadet der Wechsel mehr, als er nützt.
Passkeys sind der Weg aus dem Passwortproblem
Seit 2024 und 2025 haben die großen Plattformbetreiber ein Verfahren flächendeckend eingeführt, das das Passwort ersetzt. Ein Passkey ist ein kryptografischer Schlüssel, der auf dem eigenen Gerät liegt und beim Login per Fingerabdruck, Gesichtserkennung oder Geräte-PIN freigegeben wird. Das BSI hat Passkeys inzwischen zum Stand der Technik erklärt.
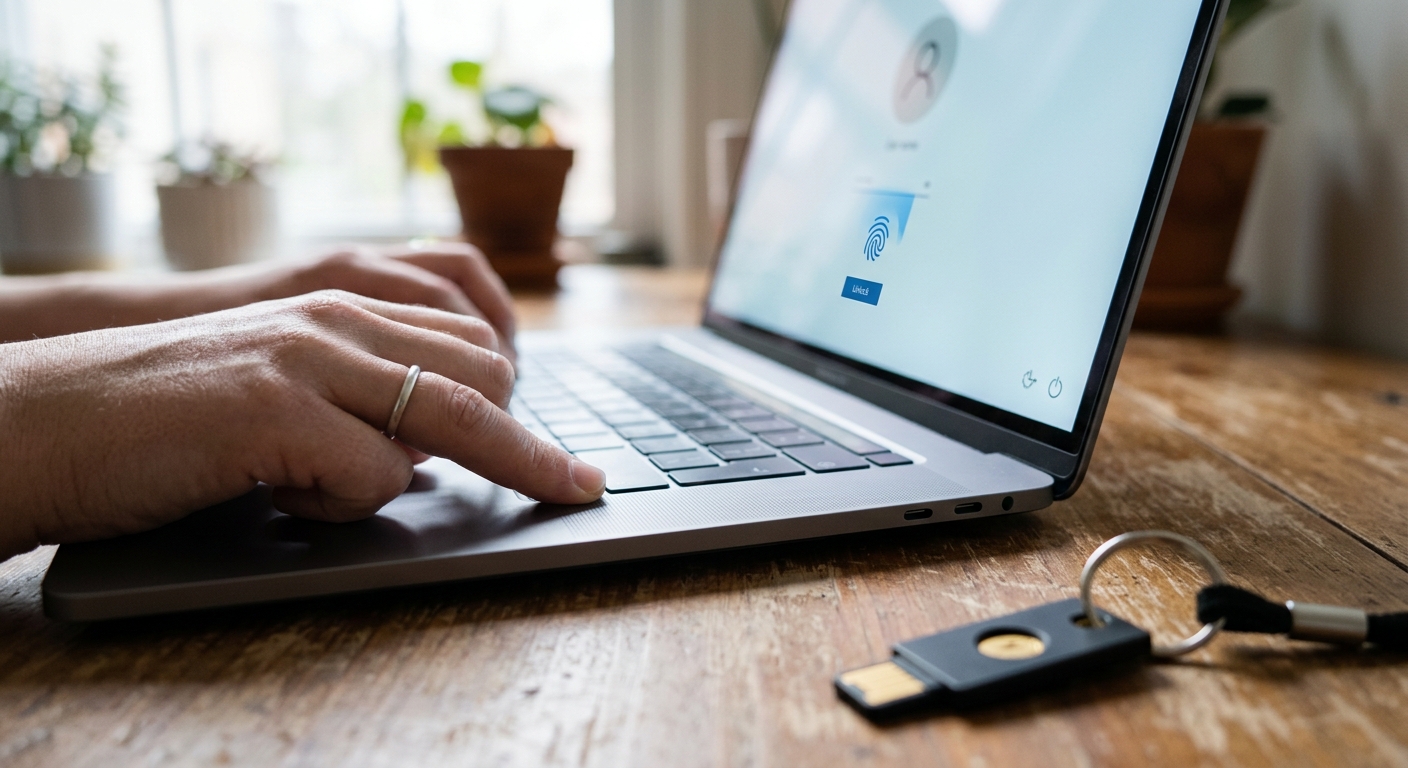
Beim Passkey wird kein Passwort übertragen. Damit kann auch keines abgefangen werden oder in einem Datenleck auftauchen, und die klassische Phishing-Seite läuft ins Leere. Das schafft digitale Ordnung bei der Passwortverwaltung.
Der Sicherheitsgewinn liegt in einer einfachen Eigenschaft: Es gibt kein Passwort, das übertragen wird. Damit kann keines abgefangen, in einem Datenleck auftauchen oder auf einer gefälschten Anmeldeseite eingegeben werden. Auch Einmalcodes schützen dagegen nur begrenzt, weil Angreifer sie bei einem Phishing-Angriff in Echtzeit weiterverwenden können.
Der praktische Rat lautet deshalb: Prüfen Sie bei Ihren wichtigsten Konten, ob Passkeys bereits angeboten werden, und stellen Sie dort um. Wo es sie noch nicht gibt, aktivieren Sie die Zwei-Faktor-Authentisierung. Bevorzugen Sie dabei eine Authenticator-App oder einen Hardwareschlüssel gegenüber dem Code per SMS, denn Mobilfunknummern lassen sich mit einigem Aufwand übernehmen.
Der Passwortmanager ist die Brücke dazwischen
Solange nicht jeder Dienst Passkeys unterstützt, bleibt ein Werkzeug nötig, das Dutzende einzigartiger Zugangsdaten verwaltet. Ein Passwortmanager erzeugt sie, speichert sie verschlüsselt und füllt sie beim Login ein. Sie merken sich genau ein Passwort, nämlich das des Managers selbst, und das sollte entsprechend lang sein.
Moderne Programme können mehr als speichern. Sie überwachen bekannte Datenlecks und melden, wenn einer Ihrer Zugänge betroffen ist. Sie verwalten die Einmalcodes für die Zwei-Faktor-Authentisierung mit. Und sie können Passkeys ablegen und zwischen Geräten synchronisieren, funktionieren also als Übergangslösung in beide Richtungen.
Bei der Auswahl zählen zwei Dinge: Der Anbieter darf die gespeicherten Daten selbst nicht lesen können, und es muss einen Exportweg geben. Was sich nicht exportieren lässt, bindet Sie dauerhaft an ein Produkt.
Backups scheitern selten an der Technik
Die meisten Datenverluste entstehen nicht durch defekte Festplatten, sondern durch verlorene Geräte, versehentliches Löschen und Verschlüsselungssoftware von Angreifern. Gegen alle drei hilft dieselbe Faustregel, die sich in der Praxis bewährt hat: drei Kopien der Daten, auf zwei verschiedenen Speichermedien, davon eine an einem anderen Ort.
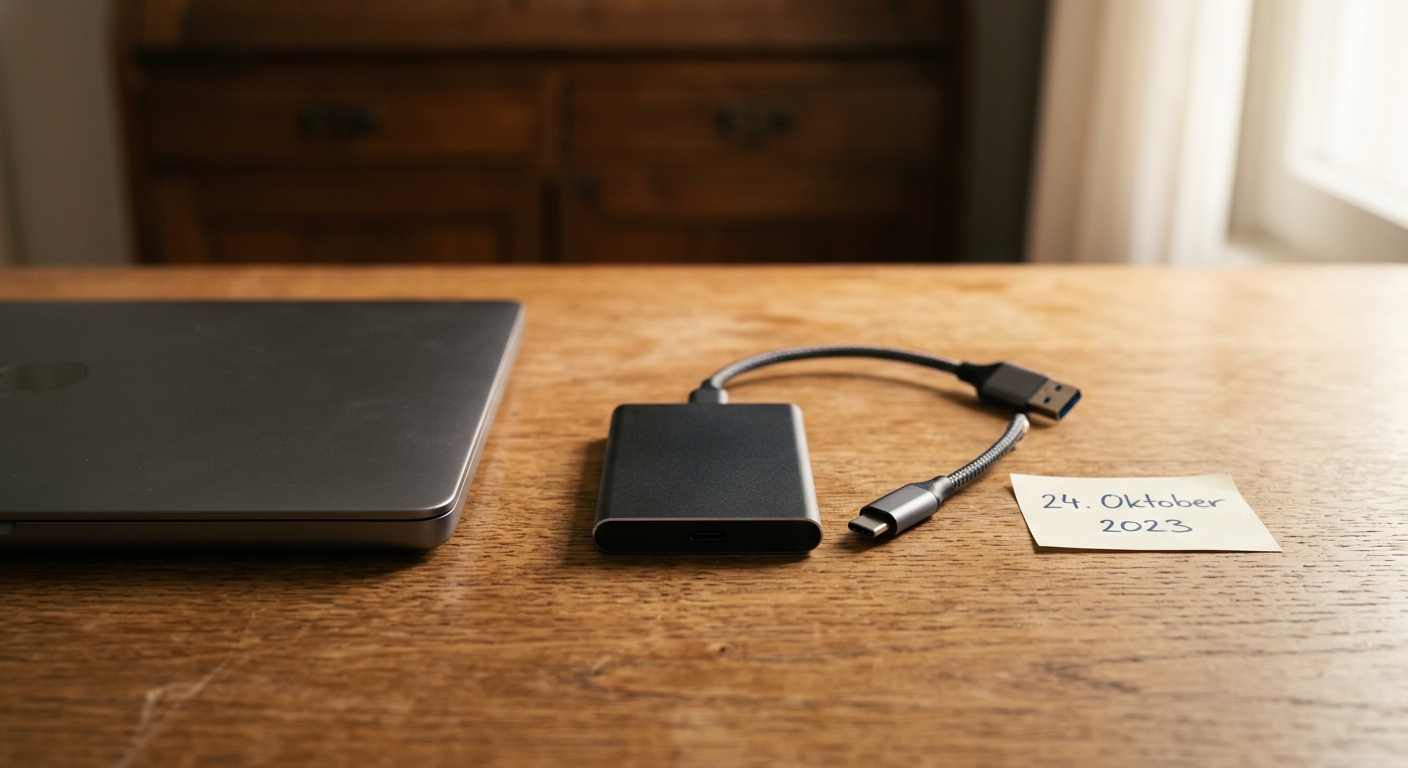
Eine dauerhaft angeschlossene Sicherungsplatte wird bei einer Verschlüsselung durch Schadsoftware mitverschlüsselt. Angesteckt, gesichert, wieder getrennt: Diese drei Schritte machen den Unterschied.
Für einen Privathaushalt bedeutet das keinen Serverschrank. Die Originaldaten liegen auf dem Rechner oder dem Smartphone, eine Kopie auf einer externen Festplatte im Schrank, eine dritte in einem Cloudspeicher oder auf einer zweiten Platte bei Eltern, Geschwistern oder im Büro. Entscheidend ist der räumliche Abstand, denn Wohnungsbrand, Wasserschaden und Einbruch treffen alles, was am selben Ort steht.
Ein Fehler taucht dabei immer wieder auf: die dauerhaft angeschlossene Sicherungsfestplatte. Sie ist bequem, aber im Fall einer Verschlüsselung durch Schadsoftware wird sie mitverschlüsselt, weil das System sie als normales Laufwerk sieht. Eine Platte, die nur zum Sichern angesteckt und danach wieder getrennt wird, überlebt diesen Fall.
Und ein Backup, das nie zurückgespielt wurde, ist eine Vermutung. Testen Sie einmal im Jahr, ob sich einzelne Dateien tatsächlich wiederherstellen lassen.
Digitale Ordnung braucht eine Liste, die andere finden können
Alles bisher Beschriebene schützt Ihre Konten vor Fremden. Der nächste Schritt schützt Ihre Angehörigen vor einem Problem, das im Ernstfall wochenlange Arbeit bedeutet: Niemand weiß, welche Konten überhaupt existieren.
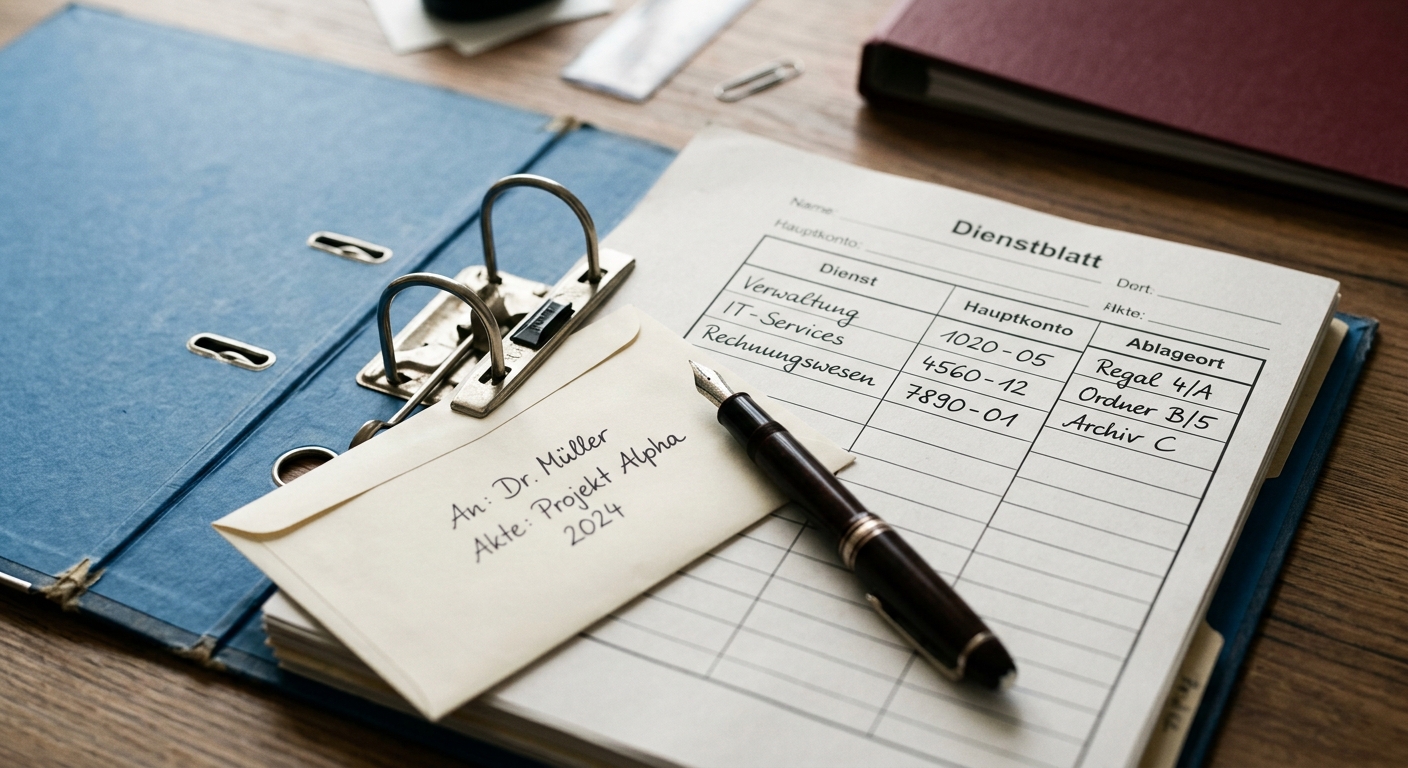
Die Liste enthält keine Passwörter, sondern nur, welche Konten es gibt und wo der Zugang zum Passwortmanager liegt. Entscheidend ist, dass die Angehörigen von ihrer Existenz wissen.
Eine solche Übersicht ist schnell erstellt und muss keine Passwörter enthalten. Sie listet auf, welche Dienste genutzt werden, wo Verträge und Abos laufen, wo Fotos und Dokumente liegen, welche E-Mail-Adresse als Hauptkonto dient und wo sich der Zugang zum Passwortmanager befindet. Genau ein Zugang muss dann noch hinterlegt werden, nämlich der zum Manager selbst.
Für die Aufbewahrung eignet sich, was auch für wichtige Papiere gilt: ein verschlossener Umschlag im heimischen Dokumentenordner, ein Bankschließfach oder die Hinterlegung bei einer Person des Vertrauens. Wichtig ist, dass die Angehörigen wissen, dass es diese Liste gibt und wo sie liegt. Eine perfekt geführte Übersicht, die niemand findet, ändert nichts.
Der digitale Nachlass ist geregelt, aber selten vorbereitet
Rechtlich ist die Lage klarer, als viele annehmen. Der Bundesgerichtshof hat 2018 entschieden, dass Nutzerkonten grundsätzlich vererbbar sind und die Erben in den Nutzungsvertrag eintreten. Ein Anbieter kann den Zugang also nicht mit dem Hinweis auf das Persönlichkeitsrecht verweigern, und in einer Folgeentscheidung hat der BGH klargestellt, dass die Erben denselben Zugriff bekommen müssen, den die verstorbene Person hatte, nicht nur eine Datei mit Inhalten.
Praktisch nützt dieses Recht wenig, wenn niemand weiß, welche Konten es gibt. Deshalb ist die Übersichtsliste der eigentliche Kern der Vorsorge. Ergänzen lässt sie sich um eine schriftliche Vollmacht, die ausdrücklich über den Tod hinaus gilt und benennt, wer Konten einsehen, kündigen oder löschen darf. Sie erspart den Angehörigen die Diskussion mit Anbietern, die zunächst eine Sterbeurkunde und einen Erbschein sehen wollen.
Halten Sie zusätzlich fest, was mit welchem Konto geschehen soll. Manche Dienste bieten dafür eigene Funktionen an, mit denen sich Nachlasskontakte benennen oder eine automatische Deaktivierung nach längerer Inaktivität einstellen lässt. Diese Einstellungen sind in wenigen Minuten gesetzt und niemandem sonst zugänglich.
Eine halbe Stunde im Quartal genügt
Das alles wirkt nach viel, ist aber ein einmaliger Aufbau mit kleiner Pflege. Vier Termine im Jahr reichen: einmal die Wiederherstellungsoptionen der wichtigsten Konten prüfen, einmal ein Backup manuell anstoßen und eine Rückspielprobe machen, einmal die Übersichtsliste ergänzen und einmal schauen, welche Dienste inzwischen Passkeys anbieten.
Der Unterschied zu allen anderen Aufräumaktionen liegt darin, dass Sie hinterher nichts Schöneres sehen. Die Fotos sind immer noch unsortiert, der Ordner heißt weiterhin Diverses. Aber wenn das Telefon in den See fällt, ist das ein Ärgernis und kein Verlust.
Fotos: Textnetz, Generiert mit KI